



این اتفاق در حالی رخ میدهد که اپل همواره تلاش میکند با بهروزرسانیهای امنیتی، دسترسیهای غیرمجاز به سیستمعامل خود را محدود کند.
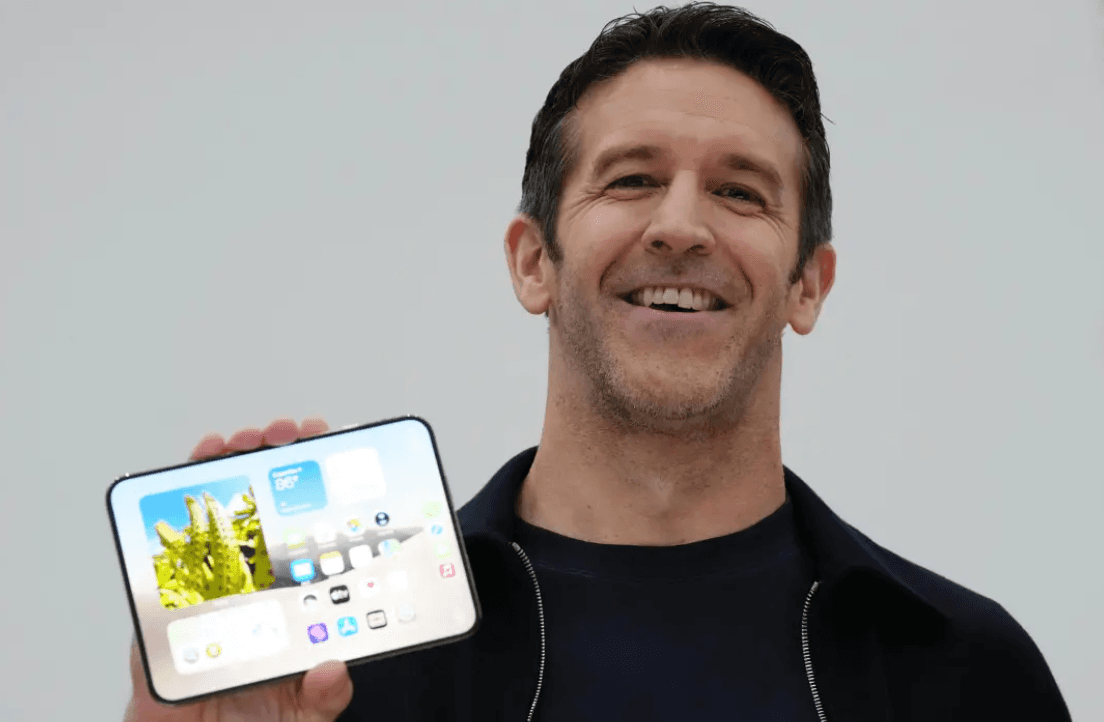
آیفون دوئو تنها چند ساعت پس از ورود رسمی به بازار، هدف یک عملیات موفق جیلبریک قرار گرفت. گروه امنیتی Calif اعلام کرده است که توانسته به بخشهایی از سیستمعامل iOS 27.1 دسترسی پیدا کند و امکان شخصیسازی بخشهایی از رابط کاربری دستگاه را به نمایش بگذارد. این اتفاق در حالی رخ میدهد که اپل همواره تلاش میکند با بهروزرسانیهای امنیتی، دسترسیهای غیرمجاز به سیستمعامل خود را محدود کند.
جیلبریک آیفون دوئو چگونه انجام شد؟
گروه Calif با انتشار تصاویری از آیفون دوئو جیلبریکشده، نتیجه کار خود را نشان داد. در این تصاویر، امکان تغییر آیکونها و ویجتها و افزودن یک شخصیت انیمیشنی به صفحهنمایش دیده میشود؛ قابلیتهایی که نشان میدهند دسترسی به بخشهایی از سیستمعامل برای ایجاد تغییرات فراتر از محدودیتهای معمول iOS امکانپذیر شده است.
جیلبریک چه تفاوتی با هک معمولی دارد؟
جیلبریک فرایندی است که با بهرهگیری از آسیبپذیریهای امنیتی، محدودیتهای اعمالشده از سوی اپل در سیستمعامل iOS را کاهش میدهد. این فرایند میتواند امکان نصب ابزارهای غیررسمی، تغییر رابط کاربری و دسترسی به بخشهایی از سیستمعامل را فراهم کند که در حالت عادی در دسترس کاربران نیستند.
با این حال، موفقیت در جیلبریک به معنای انتشار یک ابزار عمومی و آماده استفاده نیست. ممکن است محققان امنیتی بتوانند از یک آسیبپذیری برای دسترسی به سیستمعامل استفاده کنند، اما تبدیل این روش به ابزاری پایدار و قابل استفاده برای عموم کاربران به توسعه و آزمایش بیشتری نیاز دارد.
آیا ابزار جیلبریک آیفون دوئو منتشر میشود؟
بر اساس اظهارات استفان اسر، پژوهشگر امنیتی گروه Calif، این گروه در حال حاضر قصد ندارد ابزار جیلبریک را بهصورت عمومی و برای استفاده کاربران نهایی منتشر کند. با این حال، احتمال انتشار نسخهای آزمایشی برای اثبات امکانپذیری این روش وجود دارد.
ارتباط جیلبریک آیفون دوئو با آیفون ۱۸ پرو
گروه Calif پیشتر نیز ویدیویی از جیلبریک ناپایدار آیفون ۱۸ پرو با سیستمعامل iOS 27.0.1 منتشر کرده بود. طبق گزارش این گروه، دسترسی روت در روش آزمایششده حتی پس از راهاندازی مجدد دستگاه حفظ میشد؛ قابلیتی که از نظر فنی اهمیت زیادی دارد، زیرا بسیاری از روشهای جیلبریک پس از خاموش و روشن شدن گوشی به اجرای دوباره فرایند نیاز دارند.
استفان اسر همچنین اعلام کرده است که آسیبپذیریهای مورد استفاده در این فرایند به اپل گزارش شدهاند یا قرار است گزارش شوند. به گفته او، بخش عمدهای از حفرههای امنیتی مرتبط با این روش در بهروزرسانی iOS 27.2 برطرف خواهند شد.
نقش هوش مصنوعی در جیلبریک جدید چه بود؟
یکی از نکات جالب این ماجرا، تأیید استفاده از هوش مصنوعی در روند توسعه جیلبریک توسط پژوهشگر گروه Calif است. با این حال، جزئیات دقیقی درباره مدلهای استفادهشده یا وظایفی که هوش مصنوعی بر عهده داشته، منتشر نشده است.
استفاده از هوش مصنوعی در پژوهشهای امنیتی میتواند به تحلیل کد، بررسی رفتار سیستمعامل و شناسایی مسیرهای احتمالی آسیبپذیری کمک کند. البته از اطلاعات موجود نمیتوان نتیجه گرفت که هوش مصنوعی بهتنهایی عامل موفقیت این جیلبریک بوده است؛ نقش دقیق آن در این پروژه همچنان مشخص نیست.
جیلبریک چه پیامدهایی برای امنیت آیفون دارد؟
جیلبریک میتواند آزادی عمل بیشتری برای شخصیسازی دستگاه ایجاد کند، اما در مقابل ممکن است سطح امنیت گوشی را نیز تحت تأثیر قرار دهد. دسترسی گستردهتر به سیستمعامل، بهویژه در صورت نصب ابزارهای ناشناس یا غیراستاندارد، میتواند خطر سوءاستفاده از اطلاعات و اجرای کدهای مخرب را افزایش دهد.
از سوی دیگر، انتشار عمومی جزئیات یک آسیبپذیری پیش از آنکه تمام دستگاههای آسیبپذیر بهروزرسانی شوند، میتواند فرصت سوءاستفاده را برای افراد دیگر نیز فراهم کند. به همین دلیل، پژوهشگران امنیتی معمولاً میان اثبات فنی یک آسیبپذیری و انتشار عمومی ابزار بهرهبرداری از آن تفاوت قائل میشوند.
جمعبندی
جیلبریک آیفون دوئو در نخستین روز عرضه نشان میدهد که حتی نسخههای جدید سیستمعامل اپل نیز ممکن است در برابر روشهای تازه نفوذ آسیبپذیر باشند. گروه Calif توانسته است امکان دستکاری بخشهایی از رابط کاربری را نشان دهد، اما ابزار عمومی این جیلبریک هنوز منتشر نشده است.
اکنون باید دید اپل با انتشار بهروزرسانیهای امنیتی تا چه اندازه میتواند مسیرهای نفوذ شناساییشده را مسدود کند. برای کاربران عادی نیز بهترین اقدام، نصب بهروزرسانیهای امنیتی رسمی و پرهیز از اجرای ابزارهای ناشناس است؛ بهخصوص تا زمانی که جزئیات فنی این جیلبریک و پیامدهای امنیتی آن روشنتر شود.
به این مقاله امتیاز دهید
امتیاز : ۵
تعداد رای : ۲



